 一键登录


网站如何开启TLS1.0方法以便网站兼容更多游览器
日期:2020-09-14

TLS(安全传输层协议)用于在两个通信应用程序之间提供保密性和数据完整性,该协议由两层组成: TLS 记录协议(TLS Record)和 TLS 握手协议(TLS Handshake)。
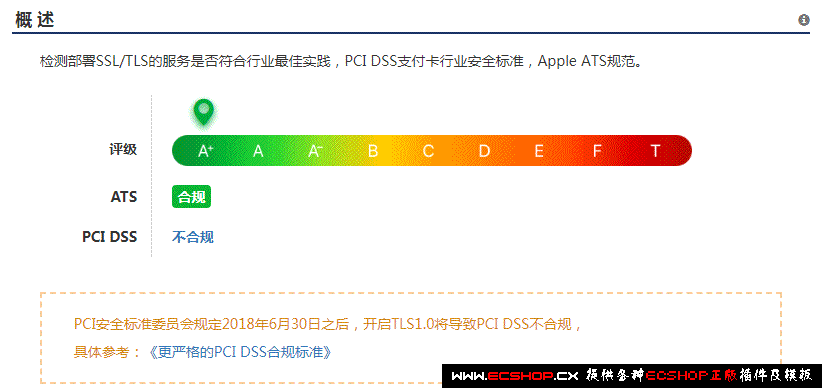
PCI DSS 全称Payment Card Industry Data Security Standard,第三方支付行业数据安全标准,是由PCI安全标准委员会制定,力在使国际上采用一致的数据安全措施。如果你的网站不需要涉及到支付业务,那么就可以尝试开启TLS1.0以便网站兼容更多游览器。
Apache例子设置如下:
SSLCipherSuite ECDHE-RSA-AES128-GCM-SHA256:ECDHE:ECDH:AES:HIGH:NULL!aNULL:!MD5:!ADH:!RC4:!DH:!DHE
SSLProtocol TLSv1 TLSv1.1 TLSv1.2 TLSv1.3
SSLProtocol All -SSLv2 -SSLv3
Nginx例子设置如下:
ssl_ciphers ECDHE-RSA-AES128-GCM-SHA256:ECDHE:ECDH:AES:HIGH:!NULL:!aNULL:!MD5:!ADH:!RC4:!DH:!DHE;
ssl_protocols TLSv1 TLSv1.1 TLSv1.2 TLSv1.3;
请注意,PCI安全标准委员会规定2018年6月30日之后,开启TLS1.0将导致PCI DSS不合规。感兴趣的可以参考下mozilla的详细设置说明。

本文原创地址:https://ecshopok.com/article-636.html
版权所有 © 转载时必须以链接形式注明出处!
觉得本文对您有用,想收藏下来!方法很简单:请点击-〉
我们一直坚持白天工作、晚上熬夜更新资源,付出了巨大的精力和时间,其中的辛酸难以言述。


暂无评论,来发表一个吧